2026年11月02日
New! 中小企業のランサムウェア対策|被害の6割を占める理由と今すぐの備え
ランサムウェア対策は、もはや大企業だけの課題ではありません。警察庁の統計では被害組織の約6割が中小企業を占めており、規模の大小を問わず今すぐ着手すべき経営課題になっています。本記事では、公的機関のデータをもとに被害の実態を整理したうえで、今日から始められる対策の考え方をご紹介します。
「対策していた」組織が被害の大半——警察庁データが示す中小企業の現実
ランサムウェア対策と聞くと、「まだ何もしていない会社が狙われる」と考えがちです。しかし警察庁の最新統計が示しているのは、その逆に近い実態です。被害を受けた組織の多くは、バックアップもウイルス対策も導入していました。それでも被害は減っておらず、その6割を中小企業が占めています。
バックアップは9割が取っていた。復元できたのは2割
警察庁が令和8年3月に公表した「令和7年におけるサイバー空間をめぐる脅威の情勢等について」によると、令和7年のランサムウェア被害報告件数は226件で、前年(令和6年)の222件からわずかに増加し、令和4年以降、高い水準での推移が続いています。
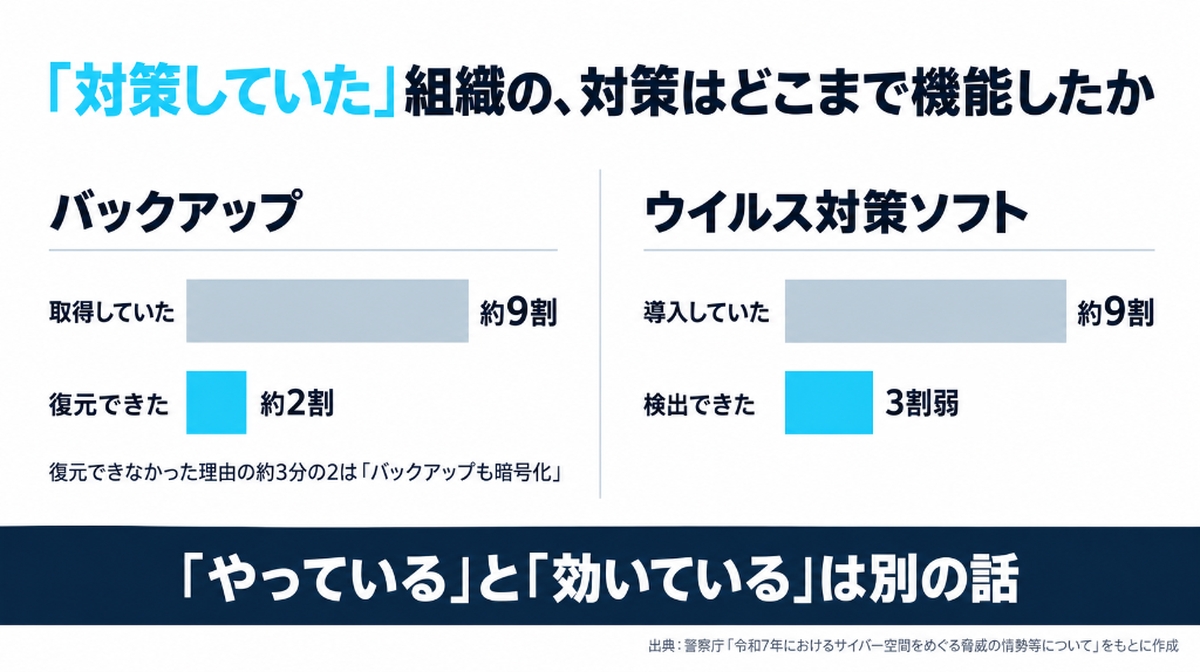
注目したいのは件数そのものより、被害組織へのアンケート結果です。被害を受けた組織のうち、バックアップを取得していた割合は約9割に達していました。ところが、そのバックアップから復元できた組織は約2割にとどまります。復元できなかった理由として最も多かったのは「バックアップも暗号化されていた」で、約3分の2を占めています。つまり、バックアップを「取っていなかった」のではなく、業務ネットワークと同じ場所に置いていたために、業務データとバックアップデータの双方が暗号化された されたということです。
ウイルス対策ソフトも同様で、約9割の組織が導入済みでしたが、実際に何かを検出できた組織は3割弱でした。「対策をしている」という事実と、「その対策が有事に機能する」ことのあいだには、大きな隔たりがあることをこの数字は示しています。
なぜ対策が効かなかったのか——更新の遅れと「サービス化」した攻撃
対策が機能しなかった背景には、中小企業に共通する構造があります。
ひとつは運用の問題です。情報システム担当者が総務や経理と兼任していたり、そもそも専任者がいない組織では、機器やソフトウェアの更新、バックアップの復元テストといった地道な作業が、日々の業務の後ろに回ります。同レポートでは、侵入経路の大半をVPN機器やリモートデスクトップが占めており、その多くは未修正の脆弱性や漏洩した認証情報、設定不備を突かれたものと分析されています。テレワーク対応で導入した機器が、導入後に更新されないまま入口になっている構図です。
もうひとつは攻撃側の変化です。ランサムウェアの開発者が攻撃の実行者にツールを提供し、身代金の一部を受け取るRaaS(Ransomware as a Service)という分業が定着したことで、高度な技術を持たない攻撃者でも実行できるようになりました。攻撃の裾野が広がった結果、「手間に見合う大企業」を選んで狙うのではなく、「侵入しやすい組織」を見つけ次第攻撃する動きが強まっています。
だから6割が中小企業——規模ではなく「手薄さ」で選ばれている
被害組織を規模別に見ると、中小企業が約6割(226件中143件)を占めています。業種別では製造業が最も多いものの、卸売・小売、サービス、情報通信など幅広い業種で被害が確認されています。
この数字を「中小企業や製造業が狙われている」と読むのは正確ではありません。前述のとおり、攻撃側は業種や規模で標的を選んでいるのではなく、更新が止まった機器や復元できないバックアップといった「手薄な状態」を探しています。中小企業の比率が高いのは、その状態にある組織が中小企業に多いからです。
したがって「自社は狙われる規模ではない」という判断は、統計上の根拠を持ちません。むしろ確認すべきなのは、自社がいま「対策をしている」と考えている項目が、有事に本当に機能する状態にあるかどうかです。次章では、その視点で見直すべき基本対策を整理します。
サプライチェーンリスクとしてのランサムウェア対策
取引先・委託先を踏み台にした侵入の構図
セキュリティ対策が相対的に手薄になりやすい取引先や委託先を踏み台にし、そこから大企業やグループ会社へ侵入する、いわゆるサプライチェーン攻撃も指摘されています。
自社が最終標的でなくても、侵入口として狙われうる
自社が最終的な標的でなかったとしても、取引先を持つ企業である以上、侵入口として狙われる可能性は残ります。委託元から求められるセキュリティ基準に応えることも、対策の一環として位置づける必要があります。
対策を怠った場合の復旧コスト実態
被害発生時のコストも軽視できません。JNSA(日本ネットワークセキュリティ協会)が公表しているインシデント損害額調査では、システム復旧費用だけでなく、原因調査、顧客・取引先対応、信用回復のための広報対応など、目に見えにくいコストが積み重なる実態が示されています。
警察庁のレポートでも、被害組織のうち調査・復旧費用に1,000万円以上を要した割合は5割を超え、復旧までに1か月以上を要した組織も約半数に上ることが示されています。対策コストと被害コストを比較する視点は、経営判断としても欠かせません。
今すぐ着手すべきランサムウェア対策の基本
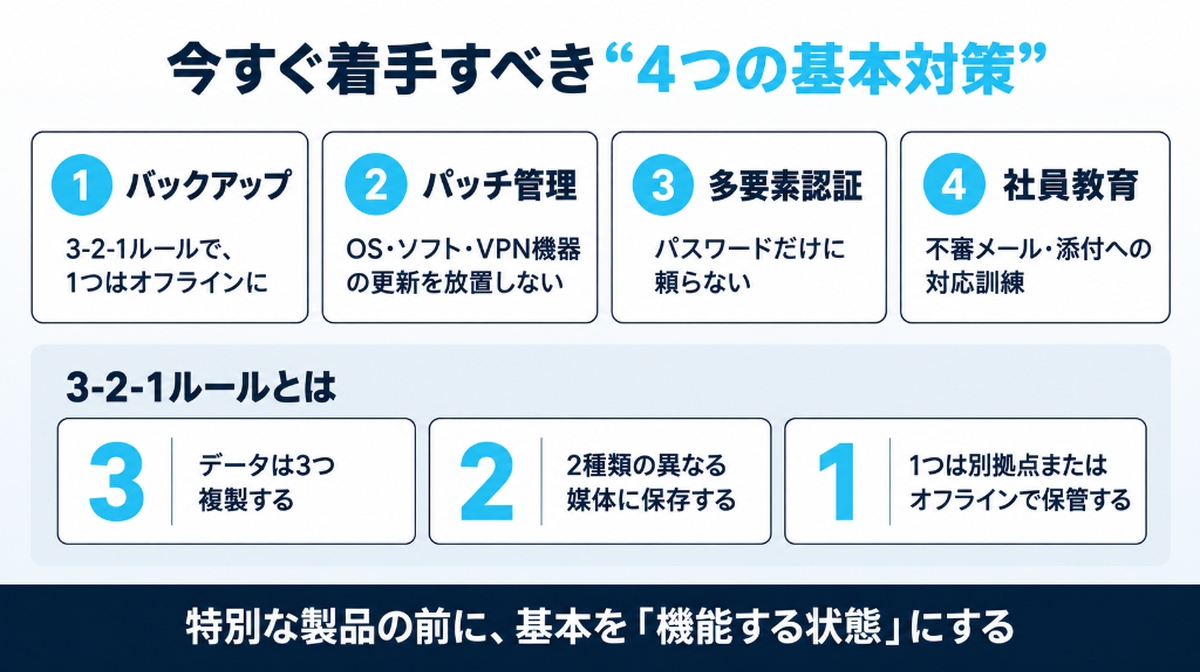
対策の第一歩は、特別な製品導入ではなく、以下の基本を確実に実行することです。
バックアップの3-2-1ルール
データを3つ複製し、2種類の異なる媒体に保存し、うち1つは別拠点またはオフラインで保管する「3-2-1ルール」は、ランサムウェアによる暗号化被害からの復旧可能性を高める基本対策です。バックアップ自体がネットワーク経由で暗号化されないよう、オフライン環境での保管を組み合わせることがポイントになります。
パッチ管理——OS・ソフトウェアの脆弱性を放置しない運用
攻撃の多くは、既知の脆弱性を突く形で行われます。OSやソフトウェアの更新プログラムを計画的に適用する運用体制を整えることは、地味に見えて効果の大きい対策です。
多要素認証(MFA)によるアカウント乗っ取り対策
パスワードのみに依存した認証は、漏洩したパスワードの使い回しなどによって突破されるリスクを抱えています。多要素認証を導入することで、アカウント乗っ取りを起点とした侵入のリスクを下げることができます。
社員教育——不審メール・添付ファイルへの対応訓練
フィッシングメールや不審な添付ファイルを起点とする被害も引き続き発生しています。VPN機器やリモートデスクトップなどの対策とあわせて、定期的な訓練を行い、社員一人ひとりが不審な連絡に気づき、適切に対応できる状態を保つことが重要です。 定期的な訓練を通じて、社員一人ひとりが不審な連絡に気づき、適切に対応できる状態を保つことも、対策の一部といえます。
基本対策の先にある「侵害される前提」という発想
境界防御だけでは防ぎきれないリスク
ここまで挙げた基本対策を徹底しても、侵入そのものを完全に防ぎきることは現実的に困難です。近年のセキュリティの考え方は、境界防御を固めるだけでなく、侵入される前提(Assume Breach)に立ち、被害を受けてもいち早く業務を立て直せる状態を整えておく「サイバーレジリエンス」という発想へと広がっています。
当社のソリューションでも「すべて」を防げるわけではない
データが持ち出された後、それでも中身を読み取れない状態にしておく——そうした発想に立つのが秘密分散という技術です。PCの盗難・紛失時や、データを暗号化したうえで外部への公開をちらつかせる二重脅迫型の手口など、「情報そのものが外に出てしまった場面」で本来の力を発揮します。
基本対策を固めたうえでこの発想を重ねておくと、対策全体の抜け漏れは自然と減っていきます。もちろん、これだけで全てが解決するわけではありませんが、選択肢のひとつとして知っておいて損はないはずです。
最後の砦としての「データ自体を無意味化する」対策
具体的には、データをPC内部(ローカル)と外部(クラウド・サーバー等)の2箇所に分散して保管し、それぞれの断片単体では情報として意味をなさない状態にしておく仕組みです。万一どちらか一方が持ち出されても、内容そのものが漏洩しない設計になっています。
この技術がマルウェア対策全体の中でどう位置づけられるかについては、以前のコラム「マルウェア対策の新たな潮流:ZenmuTechの秘密分散技術で企業を守る」でも詳しく解説していますので、あわせてご覧ください。
FAQ
Q.中小企業がまず取り組むべきランサムウェア対策は?
A. 特別な製品導入より先に、バックアップの3-2-1ルール、パッチ管理、多要素認証、社員教育という基本対策を確実に実施することが優先されます。
Q.ランサムウェアに感染したら、まず何をすべきか?
A.被害範囲の拡大を防ぐため、感染端末をネットワークから切り離すことが初動対応の基本とされています。以降の対応(バックアップからの復旧、関係機関への報告要否など)は、個別の状況に応じて法務・個人情報保護体制と連携して判断する必要があります。
Q.サプライチェーン対策として委託先に求めるべきことは?
A.委託先自身のセキュリティ体制(アクセス権限管理、パッチ適用状況など)を契約や定期確認の中で把握し、自社と同等の基準を求めることが対策の一環になります。
まとめ——ランサムウェア対策は規模を問わず必須
ランサムウェア対策は、一部の大企業だけの課題ではなく、規模や業種を問わず向き合うべき常態化したリスクです。まずは、バックアップ・パッチ管理・多要素認証・社員教育といった基本対策が自社で実際にどこまで実施できているか、現状を一度見直すことから始めてみてください。そのうえで、基本対策だけでは防ぎきれない部分を「侵害される前提」でどう補うか、あわせて検討していくことが欠かせません。公的機関が公表している最新の統計を定期的に確認し、自社のリスクレベルを把握するところから、対策の一歩を踏み出していただければと思います。
参考情報
・警察庁「サイバー空間をめぐる脅威の情勢」:https://www.npa.go.jp/publications/statistics/cybersecurity/
・JNSA「インシデント損害額調査レポート」:https://www.jnsa.org/result/incidentdamage/index.html
 よく読まれている記事
 カテゴリー
 ウェビナー情報

 2026年11月19日(木)16:00~17:00


 オンラインセミナー
 資料請求